Abogados de demandas por violación de datos
Abogados preparados para litigar que luchan contra la negligencia corporativa en casos de filtración de datos.
-
 Vea nuestros casos
Resultados comprobados
Miles de millones de dólares ganados en veredictos y acuerdos.
-
 Conozca a nuestros abogados
Talento legal de primer nivel
Más de 30 abogados. 24 Super Lawyers. 9 Best Lawyers. Siempre de su lado.
-
 Conozca más sobre nosotros
Legado establecido
En busca de la justicia desde 1968
Nuestros casos de demandas colectivas

¿Por qué elegir CohenMalad, LLP para su demanda por violación de datos?
Las corporaciones recopilan su información más sensible —números de la Seguridad Social, historiales médicos, datos de tarjetas de crédito y datos personales— y luego no la protegen. Cuando los hackers roban millones de registros porque las empresas escatiman en ciberseguridad, las personas sufren robo de identidad, fraude financiero y años de pesadillas con el monitoreo de crédito. Nuestro equipo en CohenMalad, LLP lleva más de 55 años luchando contra estos problemas.
Hemos forjado nuestra reputación al enfrentarnos a empresas de la lista Fortune 500 que anteponen las ganancias a la protección de su privacidad. Nuestra firma cuenta con la experiencia judicial, los recursos de investigación y la agresiva estrategia de litigación necesarios para desafiar a los gigantes corporativos que tratan las violaciones de datos como «el costo de hacer negocios». No estamos aquí para aprobar acuerdos rápidos; preparamos todos los casos para que sean juzgados y luchamos por la compensación que realmente se merece.
Si se ha visto perjudicado por una violación de datos, se merece algo más que una carta modelo de disculpa y un año de supervisión crediticia «gratuita». Perseguiremos a las empresas responsables y exigiremos que paguen por el daño real que han causado a tu vida y a tu seguridad financiera.



¿Qué es una violación de datos y quién es realmente el culpable?
Se produce una violación de datos cuando los ciberdelincuentes obtienen acceso no autorizado a los sistemas informáticos que contienen información personal. Pero esto es lo que las empresas no quieren que sepas: la mayoría de las violaciones de datos se producen porque las empresas se niegan a invertir en medidas de ciberseguridad adecuadas.
Los tipos más comunes de negligencia corporativa
- Sistemas de seguridad obsoletos: Utilizan software antiguo con vulnerabilidades conocidas que los piratas informáticos explotan fácilmente.
- Requisitos de contraseñas débiles: Permitir que los empleados utilicen "password123" para proteger millones de registros.
- Bases de datos sin cifrar: Almacenan información confidencial en texto plano que cualquiera puede leer una vez que se accede a ella.
- Fallos de proveedores externos: Contratar a los procesadores de datos más baratos sin la debida verificación de seguridad.
- Fallos en la formación de empleados: Negarse a educar a los trabajadores sobre las estafas de phishing y los ataques de ingeniería social.
- Detección tardía de brechas de seguridad: Se tardan meses en descubrir que los piratas informáticos han estado robando datos de forma continua.
Industrias con los peores historiales
Sector sanitario: Los sistemas hospitalarios y las clínicas exponen habitualmente millones de historiales médicos de pacientes porque priorizan la comodidad sobre el cumplimiento de la HIPAA. El sector sanitario sufrió más de 700 filtraciones que afectaron a más de 500 personas solo en 2023.
Servicios financieros: Bancos, cooperativas de crédito y procesadores de pagos afirman ser seguros, pero utilizan sistemas obsoletos que los hackers vulneran con frecuencia. La filtración de datos de Equifax en 2017 expuso la información crediticia de 147 millones de estadounidenses porque la empresa ignoró las actualizaciones de seguridad durante meses.
Comercio minorista y comercio electrónico: Los principales minoristas recopilan cantidades masivas de datos de clientes, pero se niegan a invertir en seguridad de nivel empresarial. Target, Home Depot y docenas de otras cadenas han descubierto millones de números de tarjetas de crédito a través de infracciones evitables.
Gobierno y educación: Las agencias estatales y los distritos escolares almacenan información personal confidencial utilizando sistemas de seguridad de muy baja calidad que los ciberdelincuentes vulneran habitualmente.
Si su información personal quedó expuesta en alguna violación de datos, es hora de tomar medidas contra las empresas que no protegieron lo que les confió.
El verdadero impacto de las filtraciones de datos en su vida
Los ejecutivos corporativos minimizan las filtraciones de datos, calificándolas de "incidentes técnicos" con un "impacto mínimo". Eso es mentira. Las filtraciones de datos generan daños financieros y personales duraderos que pueden afectarte durante años.
Robo de identidad y fraude financiero
Los delincuentes utilizan la información personal robada para:
- Abrir nuevas cuentas de crédito en su nombre, lo que destruirá su calificación crediticia;
- Presentar declaraciones de impuestos fraudulentas para robar el dinero de su reembolso;
- Solicita beneficios gubernamentales utilizando tu número de Seguro Social;
- Conseguir préstamos e hipotecas que usted será responsable de pagar;
- Acceder a las cuentas existentes para agotar sus cuentas bancarias y sus ahorros para la jubilación.
Destrucción del informe crediticio
Una vez que los delincuentes comienzan a usar su información, el daño se extiende a todo su perfil financiero:
- Los puntajes crediticios se desploman de cuentas fraudulentas y pagos atrasados de deudas en las que nunca incurrió;
- Las solicitudes de préstamo son rechazadas para hipotecas, préstamos para automóviles y tarjetas de crédito;
- Las oportunidades de empleo desaparecen cuando las verificaciones de antecedentes revelan «su» actividad financiera delictiva;
- Aumentan las tarifas de seguro basado en un fraude vinculado a su identidad.
Costos emocionales y de tiempo
Las víctimas pasan cientos de horas intentando recuperar sus vidas financieras:
- Llamar a las agencias de crédito impugnar repetidamente cuentas fraudulentas;
- Presentación de informes policiales y declaraciones juradas de robo de identidad con múltiples agencias;
- Supervisión de los estados de cuenta bancarios obsesivamente por nuevos cargos no autorizados;
- Cómo tratar con los cobradores de deudas exigir el pago de las deudas contraídas por los delincuentes;
- Vivir con ansiedad constante acerca de cuándo aparecerá la próxima cuenta fraudulenta.
Gastos de bolsillo
La oferta «gratuita» que ofrecen las compañías de monitoreo crediticio no cubre sus costos reales:
- Cargos por informes crediticios comprobar las tres oficinas con regularidad;
- Seguro de robo de identidad que de hecho proporciona una protección significativa;
- Honorarios legales para disputar deudas y cuentas fraudulentas;
- Salarios perdidos desde el tiempo de baja laboral, lidiando con las consecuencias del robo de identidad;
- Tasas de interés más altas sobre préstamos legítimos debido a un crédito dañado.
Este es el verdadero daño que causan las empresas cuando no protegen sus datos. Un «incidente técnico» puede arruinar su vida financiera durante años.
Principales investigaciones actuales sobre violaciones de datos
CohenMalad, LLP está investigando activamente varias violaciones importantes de datos en las que las empresas no protegieron la información de los consumidores. Si ha recibido una notificación de incumplimiento de alguna de estas organizaciones, es posible que tenga derecho a una indemnización:
Violaciones de seguridad en la industria de la salud
Ciberataque a Change Healthcare (2024): La mayor filtración de datos sanitarios en la historia de EE. UU. afectó a más de 100 millones de pacientes cuando la filial de UnitedHealth fue atacada con ransomware. Se robaron historiales médicos, números de la Seguridad Social e información de seguros de miles de proveedores de atención médica en todo el país.
Filtración de datos de Medibank (2022): Se robó información personal de salud de 9.7 millones de clientes, incluidos historiales de salud mental, historial de tratamientos por alcoholismo y drogadicción, y otros datos médicos confidenciales que los ciberdelincuentes publicaron en la web oscura.
Filtración de datos por correo electrónico de Kaiser Permanente (2024): Personas no autorizadas accedieron a cuentas de correo electrónico que contenían información de pacientes, lo que podría haber expuesto historiales médicos y detalles de tratamientos de miles de pacientes.
Infracciones de servicios financieros
Filtraciones de datos de T-Mobile (2021-2023): Múltiples fallos de seguridad expusieron la información personal de más de 76 millones de clientes, incluyendo números de la Seguridad Social, información de licencias de conducir y detalles de cuentas. Esta es la quinta filtración importante de datos de T-Mobile en cuatro años.
Violación de datos de Capital One (2019): Un antiguo empleado de Amazon Web Services accedió a más de 100 millones de solicitudes y cuentas de tarjetas de crédito y robó nombres, direcciones, puntajes crediticios, historial de pagos y fragmentos de datos de transacciones.
Filtración de datos de Equifax (2017): El gigante de los informes crediticios expuso los números de la Seguridad Social, las fechas de nacimiento, las direcciones y los números de licencia de conducir de 147 millones de estadounidenses; en esencia, todo lo que los delincuentes necesitan para el robo de identidad.
Infracciones en el comercio minorista y la tecnología
Incidentes de seguridad de LastPass (2022): Dos brechas de seguridad distintas comprometieron los almacenes de contraseñas cifradas de millones de usuarios en todo el mundo. Los ciberdelincuentes accedieron a nombres de clientes, direcciones de correo electrónico, direcciones de facturación y almacenes de contraseñas cifradas.
Brechas de Marriott International (2014-2018): Durante cuatro años, se accedió a los registros de huéspedes de hoteles de hasta 500 millones de clientes, incluidos nombres, direcciones, números de teléfono, números de pasaporte e información de tarjetas de crédito.
Target Credit Card Breach (2013): La información de tarjetas de pago de 40 millones de clientes y la información personal de 70 millones de clientes fueron robadas durante la ajetreada temporada de compras navideñas.
Infracciones gubernamentales y educativas
Ataques a la transferencia de archivos MOVEit (2023): Una vulnerabilidad en el software de transferencia de archivos utilizado por agencias gubernamentales, universidades y corporaciones en todo el mundo provocó el robo de datos que afectó a más de 60 millones de personas en cientos de organizaciones.
Ataque a la cadena de suministro de SolarWinds (2020): Agencias gubernamentales y grandes corporaciones se vieron comprometidas cuando piratas informáticos insertaron código malicioso en un software de gestión de redes ampliamente utilizado, lo que potencialmente les permitió acceder a información comercial clasificada y confidencial.
Si ha recibido una carta de notificación de violación de datos, póngase en contacto con nosotros de inmediato. Incluso si su incumplimiento específico no figura en la lista anterior, es posible que aún tenga una reclamación de compensación válida.
¿Quién es elegible para presentar una demanda por violación de datos?
Usted podría ser elegible para presentar una reclamación si:
- Recibí una carta de notificación de violación de datos de cualquier empresa, hospital, agencia gubernamental u organización;
- Ha sufrido robo de identidad o fraude después de que se expusiera su información personal;
- Tuve que gastar tiempo y dinero lidiar con cuentas fraudulentas, disputas crediticias o restauración de identidad;
- Sufrió daños en su calificación crediticia de cuentas o actividades que no autorizaste;
- Pérdida de salarios u oportunidades de empleo debido a problemas de verificación de antecedentes causados por el robo de identidad;
- Continúe monitoreando su crédito y cuentas financieras para los riesgos de fraude actuales.
No necesita demostrar pérdidas financieras específicas para tener una reclamación válida. Los tribunales reconocen que las filtraciones de datos crean riesgos continuos y requieren una vigilancia constante que no debería ser de su responsabilidad.
¿Qué pasa si aún no he notado ningún problema?
Eso no significa que no tengas un caso. Los ciberdelincuentes suelen vender datos robados en la web oscura y esperan meses o incluso años antes de utilizarlos. Mientras tanto, te ves obligado a vigilar tu crédito, cambiar contraseñas y vivir con la constante ansiedad de que pueda producirse un fraude.
La ley reconoce esta «lesión inminente» y las cargas que las empresas imponen a las víctimas de infracciones incluso antes de que ocurra el robo de identidad.
Cómo CohenMalad puede ayudarlo en su caso de violación de datos
No somos una fábrica de asentamientos. Con abogados reconocidos entre los mejores del país y más de $66.5 millones en veredictos y acuerdos importantes, somos un bufete de abogados que prepara todos los casos para ser juzgados y lucha por ganar.
Qué puede esperar al trabajar con CohenMalad
- Evaluación de casos gratuita y sin compromiso para determinar si tiene una demanda sólida contra las empresas que expusieron sus datos.
- Investigación exhaustiva sobre el cronograma de las infracciones, las fallas de seguridad corporativa y las infracciones reglamentarias que llevaron al robo de su información.
- Colaboración con especialistas en ciberseguridad quién puede demostrar la negligencia de la empresa y cuantificar los riesgos actuales a los que se enfrenta.
- Persecución agresiva de la máxima compensación por su tiempo, gastos y riesgos continuos de robo de identidad.
- Preparación lista para el juicio por lo que cada caso está diseñado para ganar en los tribunales, no solo para conformarse con centavos por dólar.
Nuestra trayectoria frente a gigantes corporativos
CohenMalad, LLP ha impugnado con éxito a grandes corporaciones en casos relacionados con:
- Negligencia corporativa donde las empresas ignoraron los riesgos de seguridad conocidos;
- Infracciones reglamentarias en virtud de las leyes de privacidad estatales y federales;
- Fallos en la protección del consumidor que perjudicaba a personas y familias;
- Litigio de acción colectiva afectando a miles de víctimas en todo el país.
Sabemos cómo funcionan estas empresas y cómo derrotarlas en los tribunales. Cuando las empresas intentan minimizar sus daños con ofertas de conciliación modestas, estamos preparados para llevar su caso a juicio y dejar que un jurado decida cuánto vale realmente su privacidad.
Compensación disponible en demandas por violación de datos
Cada caso es diferente, pero las víctimas de violaciones de datos pueden obtener una compensación por:
- Gastos de bolsillo para monitoreo crediticio, seguro de robo de identidad y servicios de remediación de fraudes;
- Pérdida de salarios y costos de tiempo gastados en el manejo de cuentas fraudulentas, disputas crediticias y restauración de identidad;
- Daño a la calificación crediticia afectar su capacidad para obtener préstamos, empleo y vivienda;
- Costos de monitoreo continuo para una protección continua contra el robo de identidad y crédito;
- Angustia emocional de la invasión de la privacidad y la ansiedad constante por el fraude futuro;
- Daños legales según las leyes de privacidad estatales y federales que oscilan entre cientos y miles de dólares por infracción;
- Daños punitivos para castigar a las empresas por ignorar imprudentemente la seguridad de los datos de los clientes.
Acuerdos recientes por violación de datos
Equifax (2017): Acuerdo de $700 millones para 147 millones de consumidores afectados, con pagos individuales de hasta $20,000 por pérdidas documentadas.
Objetivo (2013): Acuerdo de $18.5 millones por violación de tarjetas de crédito que afectó a 40 millones de clientes.
Capital One (2019): Acuerdo de $190 millones por incumplimiento que afecta a 100 millones de clientes y solicitantes de tarjetas de crédito.
T-Mobile (Múltiples filtraciones de datos): Fondo de compensación de $350 millones para los clientes afectados por repetidos fallos de seguridad.
Yahoo (2013-2014): Acuerdo de $117.5 millones por violaciones de datos que afectan a los 3 mil millones de cuentas de usuario.
Estos acuerdos representan solo una fracción del daño total que causaron estas infracciones. Con una representación lista para el juicio, las víctimas a menudo pueden recuperar cantidades significativamente superiores a las ofrecidas en los acuerdos masivos.
Límites de tiempo para presentar su demanda por violación de datos
Existe un plazo limitado para presentar una demanda por daños derivados de una filtración de datos. Cada estado tiene su propio plazo de prescripción, que establece un número específico de años a partir del momento en que se descubrió (o se debió haber descubierto) la filtración y los daños resultantes.
Por qué es importante el tiempo
- No cumplir con los plazos significa perder su derecho a una compensación para siempre.
- Con el paso del tiempo, resulta más difícil recabar pruebas.
- Las políticas de retención de documentos corporativos pueden provocar la destrucción de pruebas clave.
- Los recuerdos de los testigos se desvanecen y el personal de TI cambia de trabajo.
- Los fallos de seguridad adicionales de la misma empresa pueden debilitar su reclamación original.
La regla de descubrimiento puede ayudar
Dado que muchas víctimas de violaciones de datos no comprenden de inmediato la relación entre una notificación de violación y el robo de identidad o los problemas financieros posteriores, es posible que el plazo de prescripción no comience hasta que descubras el daño real.
Sin embargo, no dé por sentado que dispone de tiempo ilimitado. En ocasiones, los tribunales dictaminan que recibir una notificación de violación de seguridad hace que comience a correr el plazo de prescripción, incluso si aún no ha sufrido ningún fraude.
No se arriesgue a perder su derecho a una indemnización. Llámenos hoy para una evaluación gratuita de su caso y su fecha límite de presentación.
No permita que las empresas eludan la responsabilidad de poner en riesgo su futuro financiero.
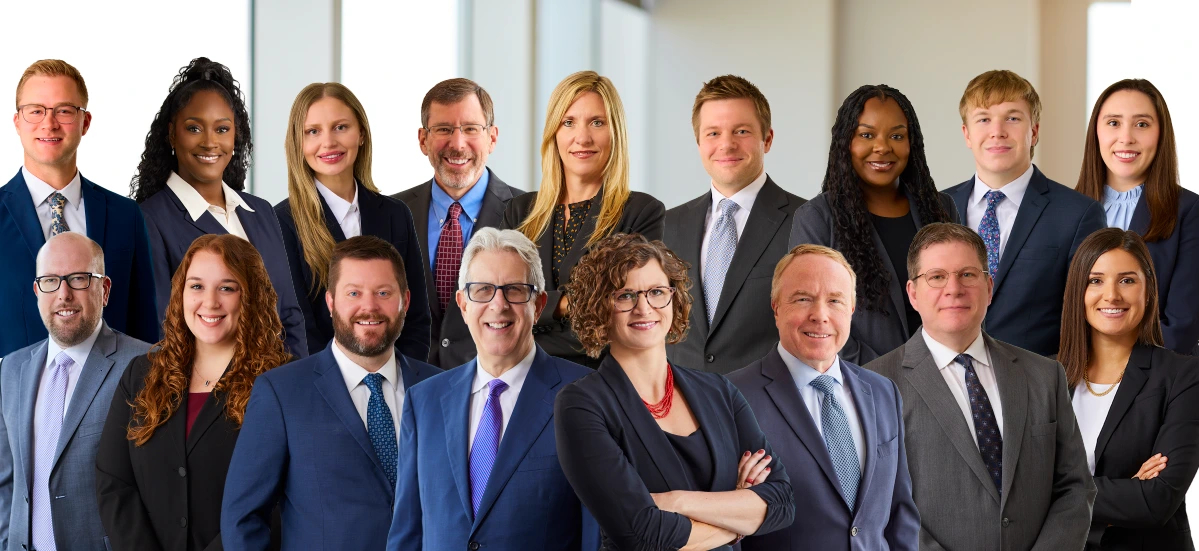
Conozca a nuestro equipo de litigios por violación de datos listo para el juicio
CohenMalad, LLP lleva más de 55 años forjándose una reputación por enfrentarse a gigantes corporativos y ganar. Nuestros abogados han luchado contra algunos de los nombres más importantes de la tecnología, la atención médica y los servicios financieros, y han conseguido millones para clientes perjudicados por la negligencia empresarial.

Preguntas frecuentes sobre demandas por filtración de datos
Tome medidas contra la negligencia de los datos corporativos
No permitamos que las corporaciones traten las filtraciones de datos como "un costo inherente a la actividad empresarial". Cada vez que las empresas eluden la responsabilidad por fallas de seguridad, se vuelven más imprudentes con la información de sus clientes.
Llame a CohenMalad, LLP hoy para una consulta gratuita. Revisaremos su caso, le explicaremos sus opciones legales y lo ayudaremos a comprender qué compensación puede tener derecho a recibir.